
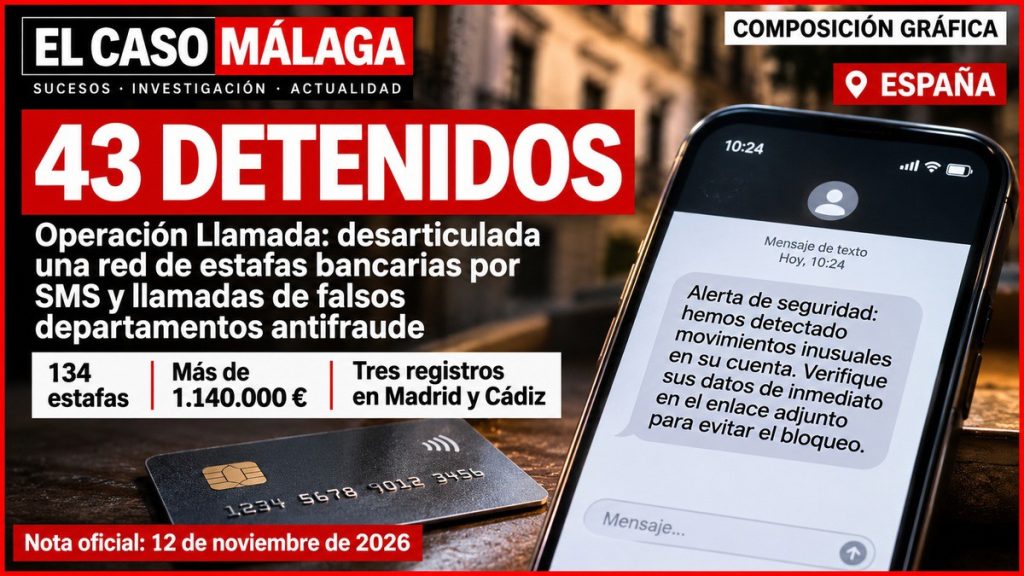
Un mensaje que aparentaba proceder del banco, una advertencia sobre una operación sospechosa y una llamada para «proteger» los ahorros. Así comenzaba el engaño que utilizaba una red investigada por la Policía Nacional para vaciar las cuentas de sus víctimas. La denominada operación Llamada se ha saldado con 43 personas detenidas y ha permitido esclarecer 134 estafas que provocaron pérdidas superiores a 1.140.000 euros.
Los sospechosos se hacían pasar por empleados de los departamentos de seguridad y antifraude de diferentes entidades bancarias. Se dirigían, principalmente, a personas mayores de 65 años, a las que convencían de que debían actuar con urgencia para impedir que terceros les robaran el dinero. En algunos casos, una sola víctima perdió más de 45.000 euros.
Mensajes falsos que aparecían en el hilo de conversación del banco
El fraude empezaba con envíos masivos de SMS. Los mensajes alertaban de una supuesta transferencia no autorizada e incluían un teléfono o una página web a la que acudir para solucionar el problema. El remitente estaba manipulado para que la comunicación pareciera enviada por el propio banco.
Esta técnica permitía que el SMS fraudulento apareciera dentro del historial de mensajes auténticos de la entidad, un detalle que daba credibilidad al aviso. Cuando la víctima llamaba o seguía las instrucciones, entraba en contacto con un falso trabajador bancario que le explicaba cómo realizar transferencias, ingresos o supuestas operaciones de seguridad.
La investigación ha documentado también situaciones en las que los sospechosos pedían claves de acceso o convencían a la persona de compartir la pantalla del teléfono. Una vez dentro de la aplicación bancaria, podían consultar la información disponible y dirigir el movimiento de los fondos.
El método NFC para utilizar la tarjeta sin tenerla físicamente
Entre las maniobras detectadas aparece el denominado «relay attack», o ataque de retransmisión mediante tecnología NFC. La víctima recibía una llamada de alguien que fingía pertenecer al banco o a un servicio oficial y era convencida para instalar una aplicación falsa. En ocasiones, incluso le pedían eliminar la aplicación legítima.
Después le indicaban que acercara su tarjeta bancaria al móvil para completar una supuesta validación. La aplicación engañosa convertía el teléfono en un intermediario capaz de retransmitir en tiempo real la comunicación de la tarjeta a otro dispositivo. Con ello, los delincuentes podían operar en un cajero o terminal como si dispusieran físicamente de esa tarjeta.
El empleo de esta técnica se sumaba a las transferencias tradicionales y a los ingresos en cajeros que los estafadores presentaban como medidas necesarias para poner a salvo los ahorros de los clientes.
Un entramado organizado por funciones y coordinado por mensajería privada
Los agentes iniciaron las pesquisas hace aproximadamente un año al detectar el uso de una aplicación de mensajería privada en la que diferentes grupos se organizaban para ejecutar las campañas. Cada participante asumía una tarea concreta y los canales podían mantenerse activos desde unas horas hasta varios meses.
Unos miembros se encargaban de obtener bases de datos de clientes bancarios; otros las cruzaban y seleccionaban perfiles vulnerables. Los responsables de realizar las llamadas simulaban ser personal de las entidades. También había participantes dedicados a proporcionar cuentas receptoras, retirar el dinero o convertirlo en criptomonedas.
Para canalizar los importes defraudados, el entramado recurría a «mulas» bancarias: personas a cuyo nombre se abrían cuentas utilizadas para recibir transferencias. La investigación sitúa entre los captados a jóvenes contactados por redes sociales y a personas sin hogar. Otros integrantes supervisaban las cuentas y se ocupaban de extraer los fondos en cajeros o enviarlos a nuevos destinos.
El grupo ajustaba sus maniobras a la información bancaria que manejaba. En ocasiones, los estafadores conocían los límites de las cuentas de sus víctimas y dividían el dinero en varias transferencias para conseguir cantidades mayores.
Amenazas con datos personales para impedir las denuncias
Cuando algunos afectados descubrían la estafa, los presuntos autores recurrían a la intimidación. Les remitían mensajes con datos personales y direcciones de sus domicilios. Según la investigación policial, esas amenazas lograron atemorizar a víctimas hasta el punto de que algunas no llegaron a denunciar.
La presión se ejercía después de un proceso en el que el grupo ya había tratado de ganarse la confianza del cliente mediante el uso de su información personal, la suplantación del banco y la urgencia de actuar ante una supuesta amenaza sobre sus ahorros.
Tres registros en Madrid y Cádiz y 95 imputados en el conjunto de la operación
La operación se desarrolló en tres fases. La última concluyó en octubre de 2026, cuando se practicaron tres registros: dos en Madrid y uno en Cádiz. El balance difundido por la Policía Nacional este 12 de noviembre recoge 43 detenidos y otras 13 personas investigadas sin arresto. En el conjunto de las actuaciones, la nota policial cifra en 95 las personas imputadas.
Los hechos investigados están relacionados con presuntos delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Los agentes han analizado unos 400 canales y grupos de mensajería, han recopilado datos de 300 usuarios y han conseguido identificar plenamente a un centenar de personas.
La investigación continúa abierta y no se descartan nuevas detenciones. Ante mensajes o llamadas bancarias inesperadas que exijan enviar dinero, compartir claves, instalar aplicaciones o acercar una tarjeta al teléfono, la vía segura es interrumpir la comunicación y contactar directamente con la entidad mediante sus canales oficiales.